
Dlaczego instytucja płatnicza może zażądać od Ciebie skanu dowodu osobistego?
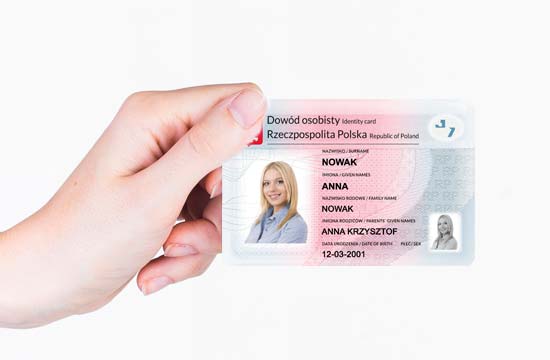
Zakładasz konto u operatora płatności, uruchamiasz płatności w sklepie internetowym albo przechodzisz ponowną weryfikację i nagle pojawia się prośba o przesłanie skanu dowodu osobistego. W czasach coraz częstszych wycieków danych taka prośba może budzić uzasadnioną ostrożność. W przypadku regulowanych instytucji płatniczych nie musi jednak oznaczać niczego podejrzanego. Polskie przepisy nie tylko pozwalają takim podmiotom w określonych sytuacjach kopiować dokumenty tożsamości, ale nakładają na nie obowiązek dokładnego ustalenia, z kim prowadzą relację biznesową. Nie oznacza to jednak, że operator ma prawo żądać kopii dowodu zawsze i od każdego.
Podstawowa różnica pomiędzy zwykłym sklepem internetowym a instytucją finansową polega na tym, że ta druga funkcjonuje w rozbudowanym systemie regulacji mających przeciwdziałać praniu pieniędzy, finansowaniu terroryzmu i wykorzystywaniu systemu finansowego przez osoby posługujące się fałszywą tożsamością. Dlatego gdy przedsiębiorca rozpoczyna współpracę z operatorem płatności, pytania o właścicieli firmy, beneficjentów rzeczywistych, osoby reprezentujące spółkę czy dokument tożsamości nie są wyłącznie elementem wewnętrznego regulaminu operatora. W znacznej części wynikają bezpośrednio z prawa.
Operator płatności jest „instytucją obowiązaną”
Kluczowym aktem prawnym nie jest w tym przypadku samo RODO, lecz ustawa z 1 marca 2018 r. o przeciwdziałaniu praniu pieniędzy oraz finansowaniu terroryzmu, powszechnie nazywana ustawą AML. Jej aktualny tekst zalicza do tzw. instytucji obowiązanych m.in. krajowe instytucje płatnicze, krajowe instytucje pieniądza elektronicznego, oddziały unijnych instytucji płatniczych, małe instytucje płatnicze, biura usług płatniczych oraz agentów rozliczeniowych. Są to kategorie podmiotów funkcjonujących na podstawie ustawy o usługach płatniczych, której aktualny tekst jednolity ogłoszono w 2026 r.
To rozróżnienie jest istotne również praktycznie. Sama okoliczność, że firma obsługuje płatność albo świadczy jakąś usługę związaną z e-commerce, nie daje jej automatycznie wszystkich uprawnień przewidzianych dla regulowanej instytucji finansowej. Jeżeli jednak mamy do czynienia z podmiotem objętym ustawą AML, sytuacja wygląda inaczej. Taki przedsiębiorca ma ustawowe obowiązki dotyczące identyfikowania klientów, weryfikowania ich tożsamości, ustalania beneficjentów rzeczywistych oraz monitorowania relacji gospodarczej. Ministerstwo Finansów wskazuje wprost, że jednym z podstawowych środków bezpieczeństwa finansowego jest identyfikacja klienta i weryfikacja jego tożsamości.
W praktyce właśnie dlatego proces aktywacji płatności dla sklepu internetowego potrafi przypominać procedurę otwierania rachunku bankowego. Operator może potrzebować nie tylko NIP-u i danych firmy z KRS lub CEIDG, ale również ustalenia, kto faktycznie kontroluje spółkę, kto może ją reprezentować i czy osoba przechodząca proces weryfikacyjny rzeczywiście jest tym, za kogo się podaje.
Ustawa wprost pozwala sporządzić kopię dowodu
Najważniejszy w kontekście skanowania dokumentów jest art. 34 ust. 4 ustawy AML. Przepis stanowi, że instytucje obowiązane – na potrzeby stosowania środków bezpieczeństwa finansowego – mogą przetwarzać informacje zawarte w dokumentach tożsamości klienta oraz osoby upoważnionej do działania w jego imieniu, a także sporządzać ich kopie. Nie jest to zatem konstrukcja oparta na domniemaniu, regulaminie serwisu czy zgodzie klienta. Polski ustawodawca wprost przewidział możliwość kopiowania dokumentów przez instytucje podlegające AML.
Równie istotne są kolejne przepisy. Art. 36 ustawy określa dane, które instytucja ustala przy identyfikacji osoby fizycznej. Wśród nich znajdują się m.in. imię i nazwisko, obywatelstwo, PESEL lub – w odpowiednich przypadkach – data i państwo urodzenia, a także seria i numer dokumentu stwierdzającego tożsamość. Art. 37 wyjaśnia natomiast, że weryfikacja polega na potwierdzeniu tych danych na podstawie dokumentu tożsamości albo innych dokumentów, danych lub informacji pochodzących z wiarygodnego i niezależnego źródła. Ustawa dopuszcza również wykorzystanie odpowiednich środków identyfikacji elektronicznej i usług zaufania.
W tym miejscu pojawia się ważne rozróżnienie. Prawo pozwala instytucji płatniczej wykonać kopię dowodu, ale nie mówi, że kopia jest obowiązkowa w absolutnie każdym przypadku. Weryfikację można przeprowadzać różnymi metodami. Przy zdalnym nawiązywaniu współpracy operator może jednak uznać dokument za jeden z najbardziej wiarygodnych sposobów upewnienia się, że osoba wypełniająca formularz rzeczywiście jest właścicielem firmy, członkiem zarządu albo inną uprawnioną osobą. GIIF wskazywał w swoich wytycznych, że istotą weryfikacji jest właśnie potwierdzenie, iż klient jest tym, za kogo się podaje, z wykorzystaniem materiałów pochodzących z wiarygodnych i niezależnych źródeł.
Dlaczego operatorowi nie wystarczy KRS albo CEIDG?
To jedno z częstszych nieporozumień. Klient prowadzący jednoosobową działalność może uznać, że wszystkie jego dane są już dostępne w CEIDG. W przypadku spółki można z kolei sprawdzić zarząd w KRS i beneficjentów w CRBR. Rejestr publiczny pozwala jednak przede wszystkim ustalić jakie dane są przypisane do danej osoby lub podmiotu. Nie rozwiązuje automatycznie drugiego problemu: czy człowiek siedzący właśnie przed komputerem i próbujący uruchomić płatności rzeczywiście jest tą osobą.
Wyobraźmy sobie spółkę, której dane, nazwiska zarządu, NIP, adres i sposób reprezentacji są publiczne. Oszust może bez większego problemu przepisać je do formularza. Gdyby samo podanie poprawnych danych z KRS wystarczało do otworzenia rachunku płatniczego lub uruchomienia przyjmowania pieniędzy, procedura KYC miałaby niewielką wartość. Operator musi więc przejść od identyfikacji, czyli ustalenia „kim według podanych danych jesteś”, do weryfikacji, czyli uzyskania odpowiednio wysokiej pewności, że faktycznie jesteś tą osobą.
W przypadku osoby prawnej dochodzi jeszcze kwestia beneficjenta rzeczywistego. Instytucja musi zrozumieć strukturę własności i kontroli klienta oraz zweryfikować osoby działające w jego imieniu. Dlatego podczas onboardingu spółki pytanie o dokument może dotyczyć nie samej spółki – bo ta oczywiście dowodu osobistego nie posiada – lecz prezesa, członka zarządu, pełnomocnika albo innej osoby fizycznej podlegającej weryfikacji.
Skan dowodu to element KYC, a nie zabezpieczenie „na wszelki wypadek”
Uprawnienia wynikającego z ustawy AML nie można jednak rozumieć jako nieograniczonego prawa instytucji finansowej do kopiowania dokumentów wszystkich osób, z którymi kiedykolwiek się zetknie. W tym miejscu ustawa AML spotyka się z RODO, a przede wszystkim z zasadą minimalizacji danych. Art. 5 RODO wymaga, aby dane były adekwatne, stosowne oraz ograniczone do tego, co rzeczywiście niezbędne do celu, dla którego są przetwarzane.
Bardzo mocno przypomniał o tym Prezes UODO w sprawie ING Banku Śląskiego. W 2025 r. na bank nałożono karę ponad 18,4 mln zł za nadmierne skanowanie dokumentów tożsamości. Problem nie polegał na tym, że bank jako instytucja obowiązana w ogóle nie miał prawa wykonywać kopii dowodów. UODO zakwestionował automatyzm: dokumenty były skanowane również w sytuacjach, w których bank wcześniej nie analizował, czy wykonanie kopii rzeczywiście jest konieczne dla zastosowania środków bezpieczeństwa finansowego. Organ podkreślił, że przepisy AML nie przewidują rutynowego kopiowania dokumentów wszystkich osób bez oceny konkretnej sytuacji.
To bardzo ważne z punktu widzenia klienta operatora płatności. Prośba o skan dowodu przy uruchamianiu usługi płatniczej, aktualizacji KYC albo ponownej weryfikacji związanej ze zmianą ryzyka może mieć solidną podstawę prawną. Zupełnie inaczej wyglądałaby sytuacja, w której instytucja żądałaby kopii dokumentu przy każdej drobnej czynności tylko dlatego, że jej system informatyczny tak został zaprojektowany. UODO już wcześniej jednoznacznie wskazywał, że kopiowanie dowodów przez instytucje finansowe jest legalne wtedy, gdy jest konieczne do zastosowania środków bezpieczeństwa wynikających z AML.
Dlaczego operator może poprosić o dokument ponownie?
Częste zdziwienie klientów wywołuje sytuacja, w której dokument został przekazany przy podpisywaniu umowy, a po roku lub kilku latach operator ponownie prosi o weryfikację. Z punktu widzenia klienta odpowiedź jest naturalna: „przecież już raz się zweryfikowałem”. Z punktu widzenia AML samo jednorazowe sprawdzenie to jednak za mało.
Środki bezpieczeństwa finansowego obejmują bowiem nie tylko identyfikację klienta przy rozpoczęciu współpracy, ale również bieżące monitorowanie stosunków gospodarczych oraz zapewnienie, że posiadane informacje pozostają aktualne. GIIF podkreśla, że instytucja obowiązana powinna aktualizować ocenę ryzyka w toku relacji i odpowiednio reagować na nowe informacje. Ustawa wymaga również ponownego zastosowania środków bezpieczeństwa m.in. wtedy, gdy pojawiają się wątpliwości co do prawdziwości lub kompletności wcześniej uzyskanych danych.
Powodem ponownej weryfikacji może więc być np. wygaśnięcie dokumentu, zmiana danych klienta, zmiana zarządu lub struktury właścicielskiej spółki, rozbieżności w posiadanych informacjach albo wzrost ryzyka wymagający zastosowania bardziej intensywnych środków bezpieczeństwa. Sam fakt, że operator prosi o aktualizację danych po kilku latach współpracy, nie powinien więc być traktowany jako sygnał, że „zgubił dokumenty” albo bezpodstawnie zaczyna zbierać nowe informacje.
Co jeśli odmówisz przesłania dokumentu?
Klient ma oczywiście prawo zachować ostrożność i zapytać operatora o podstawę prawną, cel wykonania kopii, sposób przekazania dokumentu czy okres jego przechowywania. Jeżeli jednak instytucja stwierdzi, że bez określonego dokumentu nie jest w stanie skutecznie zastosować wymaganych przez prawo środków bezpieczeństwa finansowego, konsekwencją może być nie tylko niedokończenie rejestracji.
Art. 41 ustawy AML przewiduje, że jeżeli instytucja obowiązana nie może zastosować jednego z wymaganych środków bezpieczeństwa finansowego, nie nawiązuje stosunków gospodarczych, nie przeprowadza określonych transakcji, a w odpowiednich przypadkach rozwiązuje istniejącą relację z klientem. GIIF również wskazuje, że brak możliwości zastosowania choć jednego środka bezpieczeństwa uruchamia obowiązki wynikające z tego przepisu.
Dlatego komunikat operatora w rodzaju „jeżeli nie przejdziesz ponownej weryfikacji, świadczenie usługi może zostać ograniczone lub zakończone” nie musi być próbą wymuszenia zgody na przetwarzanie danych. W określonych sytuacjach instytucja sama nie ma prawnej możliwości kontynuowania relacji z klientem, którego nie potrafi zweryfikować zgodnie z AML.
Jak długo instytucja płatnicza może przechowywać kopię?
Kolejną rzeczą, która może zaskakiwać klientów, jest to, że zakończenie współpracy nie oznacza natychmiastowego usunięcia dokumentacji KYC. W tym przypadku również nie decyduje wyłącznie wewnętrzna polityka operatora.
Art. 49 ustawy AML nakazuje instytucjom obowiązanym przechowywać przez 5 lat, licząc od zakończenia stosunków gospodarczych z klientem albo przeprowadzenia transakcji okazjonalnej, m.in. kopie dokumentów i informacje uzyskane w wyniku stosowania środków bezpieczeństwa finansowego. W określonych przypadkach Generalny Inspektor może zażądać dalszego przechowywania dokumentacji przez kolejny okres, nie dłuższy niż następne pięć lat.
Oznacza to, że żądanie klienta „zamknąłem konto, więc proszę natychmiast usunąć skan dowodu” nie zawsze będzie mogło zostać wykonane. RODO przyznaje prawo do usunięcia danych, ale nie działa ono w oderwaniu od innych przepisów. Jeżeli ustawa nakłada na administratora obowiązek dalszego przechowywania określonej dokumentacji, firma ma podstawę, aby jej nie usuwać do czasu upływu ustawowego terminu.
Nie każdy e-mail z prośbą o dowód jest jednak prawdziwy
To, że regulowana instytucja płatnicza może legalnie poprosić o dokument, tworzy niestety również bardzo dobrą historię dla oszustów. Wiadomość informująca o konieczności „aktualizacji KYC”, „ponownej weryfikacji AML” albo „wygaśnięciu dokumentu” brzmi wiarygodnie właśnie dlatego, że prawdziwe instytucje finansowe rzeczywiście prowadzą takie procesy.
Dlatego należy rozdzielić dwie kwestie: czy dana firma ma prawo poprosić o skan dokumentu oraz czy konkretna wiadomość faktycznie pochodzi od tej firmy. Jeżeli prośba jest niespodziewana, najbezpieczniej nie korzystać z linku znajdującego się w e-mailu lub SMS-ie, lecz samodzielnie wejść na stronę operatora albo do jego panelu i sprawdzić, czy wymóg weryfikacji jest tam widoczny. Dokumentów nie powinno się również przesyłać przypadkowym kanałem tylko dlatego, że wiadomość wygląda profesjonalnie.
Warto zwrócić uwagę także na sposób zbierania danych. Profesjonalny operator powinien wskazać, kto jest administratorem danych, w jakim celu dokument jest przetwarzany, na jakiej podstawie i jak długo dane będą przechowywane. Powinien również zapewnić odpowiednio zabezpieczony kanał przesyłania informacji. Prawo do sporządzenia kopii dokumentu nie zwalnia przecież instytucji z obowiązków wynikających z RODO ani z odpowiedzialności za bezpieczeństwo zgromadzonych danych.
Czy zatem należy zgadzać się na przesłanie dowodu?
Nie istnieje prosta zasada „nigdy nie wysyłaj skanu dowodu”. W wielu codziennych sytuacjach jest to rozsądna rada dotycząca bezpieczeństwa, ale zastosowana bez wyjątków prowadziłaby do wniosku, że banki i operatorzy płatności nie mogą wykonywać swoich ustawowych obowiązków.
Jeżeli dokumentu żąda rzeczywista, regulowana instytucja płatnicza w ramach procesu KYC/AML, samo żądanie skanu dowodu nie powinno być uznawane za coś nadzwyczajnego. Ustawa AML wprost przewiduje możliwość sporządzania kopii dokumentów tożsamości, a operator ma obowiązek znać swojego klienta i zweryfikować, czy osoba korzystająca z jego usług jest tym, za kogo się podaje. Jednocześnie możliwość ta nie jest blankietowym prawem do gromadzenia kopii przy każdej okazji – operator powinien potrafić powiązać zakres zbieranych danych z rzeczywistym obowiązkiem AML i respektować zasadę minimalizacji wynikającą z RODO.
W praktyce właściwe pytanie nie brzmi więc: „czy operator płatności może poprosić mnie o skan dowodu?”. Odpowiedź brzmi: tak, może.
Znacznie ważniejsze jest pytanie: „dlaczego potrzebuje go w tej konkretnej sytuacji, na jakiej podstawie prowadzi weryfikację i czy dokument przekazuję rzeczywiście temu operatorowi, a nie oszustowi, który się pod niego podszywa?”
Stan prawny: 20 września 2026 r.
7 lekcji bezpieczeństwa dla banków i operatorów płatności po ostatniej wpadce Revoluta
Jak działa płatność BLIK od kuchni? Co dzieje się po wpisaniu kodu?
